サムネイルの人物画像は、代表の写真をもとに生成AIで作成しています
生成AIの業務利用におけるセキュリティ対策は、有料プランを契約するだけでは終わりません。有料かどうかではなく、会社が管理できるアカウントを用意し、入力前の段階で社内ルールを決めておくことが基本です。
利用可否を個人の感覚に任せず、組織として許可する情報の範囲や連携手順を明確にします。
この記事では、承認する利用環境の選び方から、入力情報の3区分、外部連携の権限の絞り方、誤入力時の連絡手順、ルールの見直し時期までを順番に解説します。
 株式会社FlatWorks 代表取締役社長 川満 友樹
目次
生成AIを業務で使う前に、何を決める?
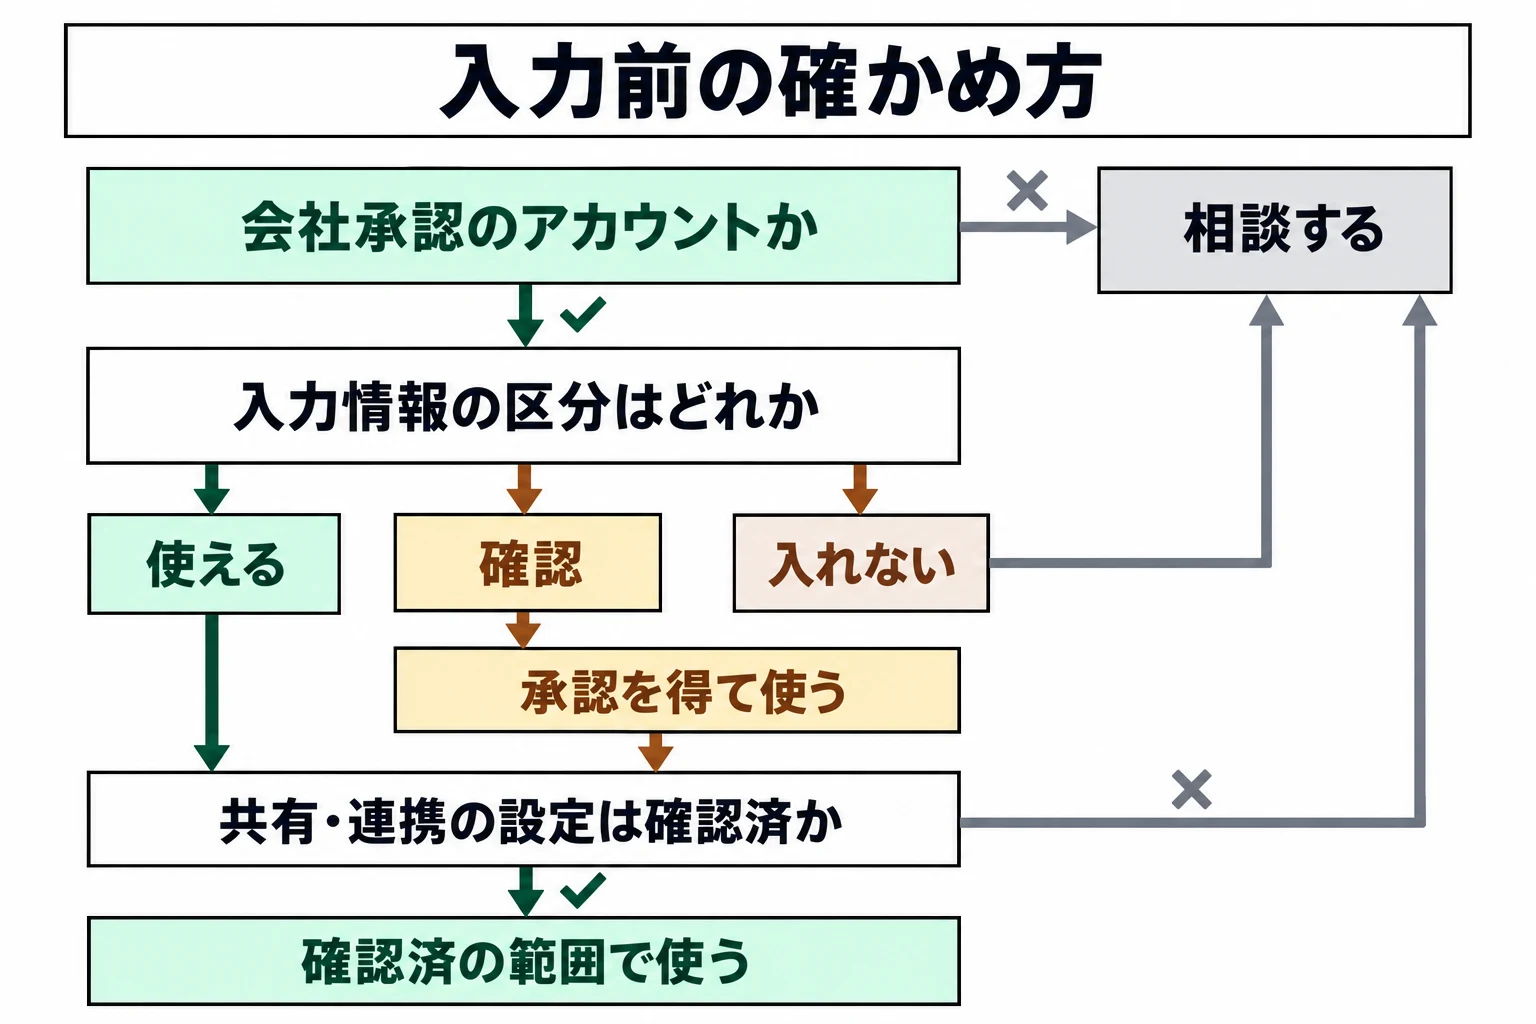
入力する前に、アカウント・入れる情報・共有と連携の 3 つを確かめる流れを決めます。
「有料プランだからどんな情報を入れても安全だ」と思い込んでいないでしょうか。実際には、有料プランを契約しただけでは意図しない情報漏えいのリスクはなくなりません。
業務利用の第一原則は、私的アカウント利用を禁止し、会社が契約・管理する環境に限定することです。その上で、入力する情報の区分や、チャット履歴の共有設定、外部連携の権限を入力前に確認する判断フローを整えます。未確認の点がある場合は入力せず、社内窓口へ相談する運用を徹底します。
IPAの「情報セキュリティ10大脅威 2026」(組織編、2026年1月29日公開)では、初選出の「AIの利用をめぐるサイバーリスク」が3位に入り、理解不足による意図しない情報漏えいなどが指摘されています。また個人情報保護委員会(2023年6月2日)も、個人情報取扱事業者が個人情報を含むプロンプトを入力する際は利用目的の達成に必要な範囲内か十分に確認するよう求めています。
有料プランなら、業務の情報を入れても大丈夫?
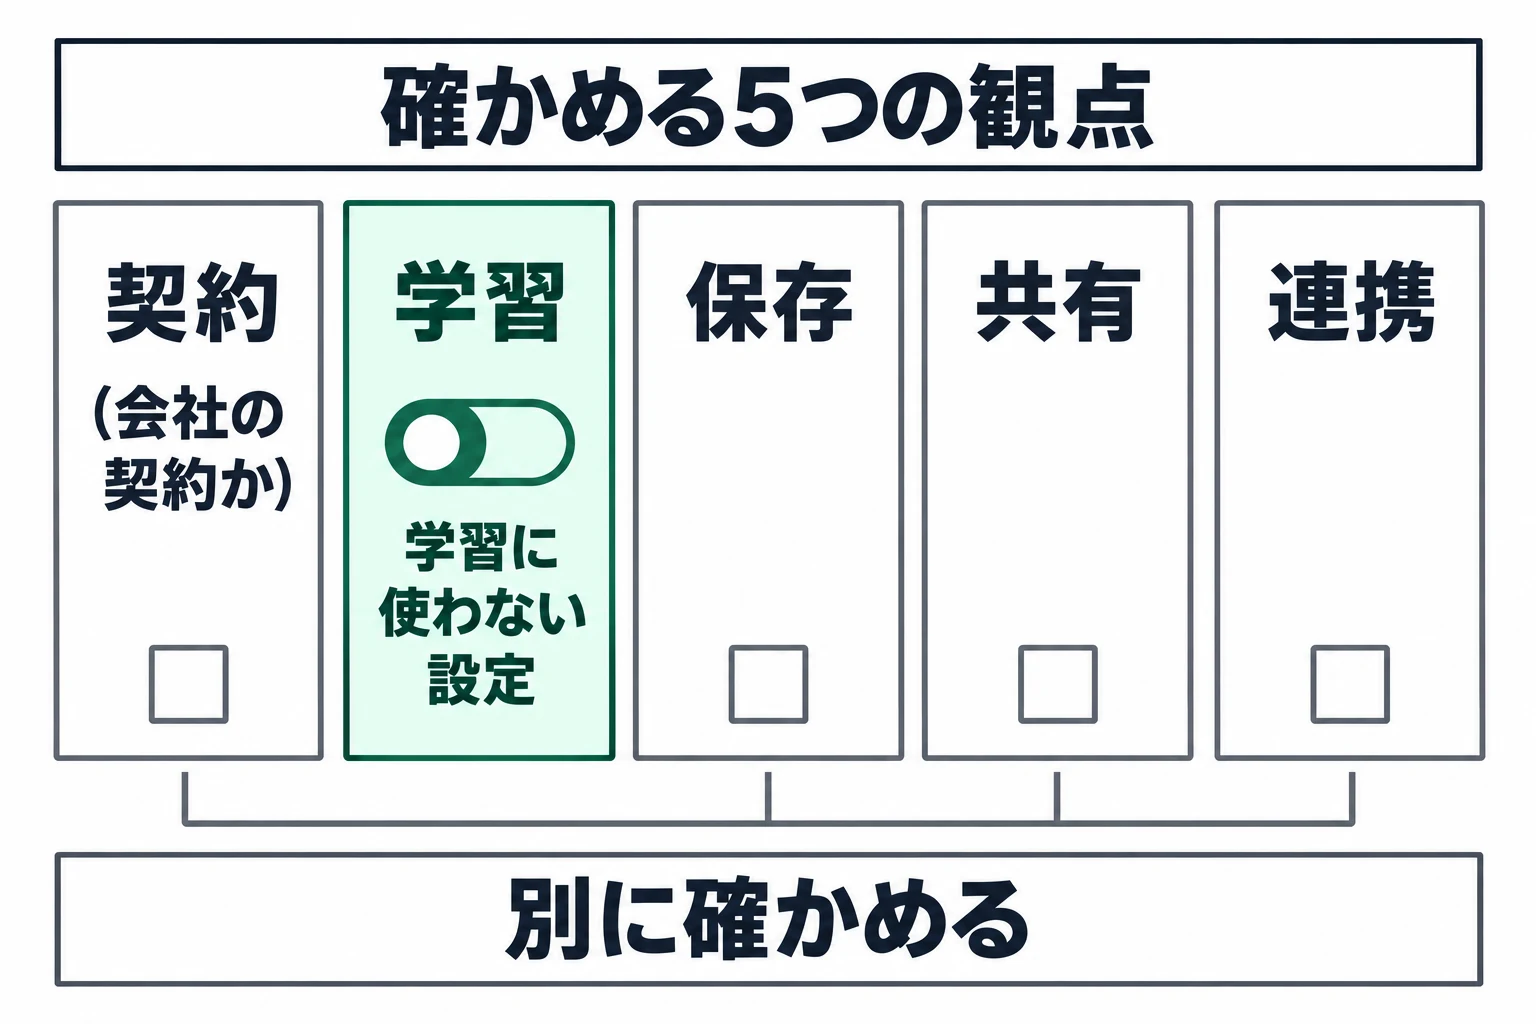
有料かどうかではなく、学習・保存・共有・連携を会社が管理できるかで決めます。
「学習に使わない設定(オプトアウト=入力データを学習等に使うことを利用者が断る設定)にすれば万全」と考えがちですが、それだけでは足りません。モデル改善に使われないことと、提供元のサーバーにデータが保存されることがあることや、共有機能で第三者に漏れることは別の問題です。
利用するAI環境を選定する際は、次の5点を確認します。
- 利用規約の種別(個人向け規約か商用向け法人契約か)
- モデル改善や学習へのデータ利用条件(既定値と例外)
- サーバー上での会話履歴の保持期間と削除規定
- ワークスペース内やリンクによる共有権限の設定
- 外部ツール連携時にAIが読める範囲と操作権限
個人情報保護委員会の注意喚起(2023年6月2日・別添1)では、あらかじめ本人の同意を得ることなく個人データ(検索できるように整理された個人情報の集まりを構成する個人情報)を入れ出力以外の目的で扱われる場合、法に違反する可能性があるため、サービス提供者が個人データを機械学習に利用しないこと等を十分に確認するよう求めています。
例として、Claude(Anthropic社)の個人向けプラン(Free・Pro・Max、2026年3月16日付説明)は利用者が許可した際やセーフティレビューの対象になった際などに学習利用される場合があり、無料と有料で分けた記載はありません。この個人向けプランの説明は、それらのプランでClaude Codeを使う場合も含みます。Incognitoのチャットは、改善への利用を許可していても改善に使いません。商用向け製品(2026年8月18日付説明)は既定で入出力を学習に利用しません。ただしフィードバック送信などの例外があります(確認日: 2026年9月30日)。選ぶ基準は料金の多寡ではなく、学習・保存・共有・連携を会社が管理できるかです。
どんな情報なら、生成AIに入れてよい?
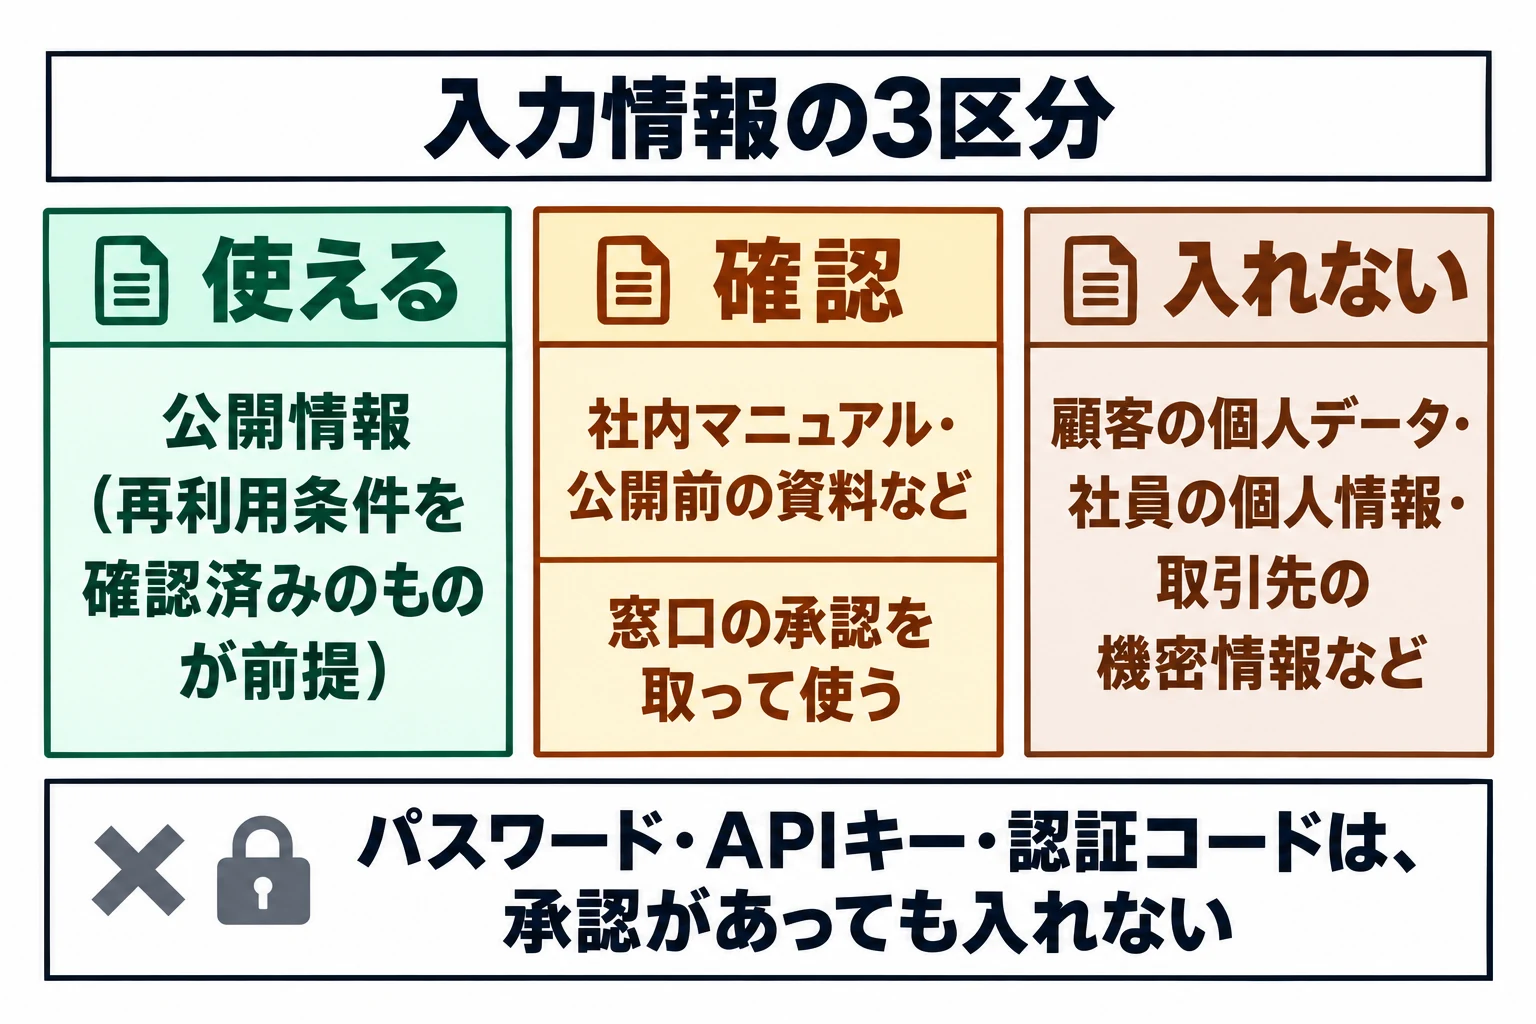
「使える」「確認」「入れない」の 3 つに分けて決めます。
外部のAIサービスに情報を入力する際、社員が迷わないよう基準を3つに区分します。会社の標準ルール例は以下の通りです。
- 使える: 自社サイトの公開情報、公開済みリリース、公知の法令・技術情報、一般的な定型文など(再利用条件を確認済みのもの)
- 確認: 社内マニュアル、自社製品の非公開企画、公開前の営業資料など。入力前に社内窓口に相談し承認を得た範囲で利用
- 入れない: 顧客の個人データ、社員の個人情報(健康診断の結果・人事評価・給与など)、取引先の機密情報、パスワード、APIキー、認証コードなど
「入れない」情報は、社員の判断で例外を開けてはいけません。総務責任者が契約や学習・保存等の条件や利用目的の範囲を確かめ、用途と担当者を限って承認した場合に限ります。ただし、パスワード・APIキー・認証コードは、承認があっても入力しません。
社内ポータル等には業務ごとの判断表を掲示します。
| 区分 | 業務内容の例 |
|---|---|
| 入力してよい例(使える) | 公開記事の推敲、定型挨拶文の作成、公開コードのエラー調査(再利用条件を確認済みのもの)、公開資料の誤字脱字チェック(顧客名や非公開の情報を含まないもの) |
| 入力しない例(入れない) | 顧客名簿や問い合わせ履歴の貼り付け、社員の個人情報や取引先との秘密保持契約に基づく資料、パスワードやAPIキーが含まれる設定ファイルの解析、氏名だけ隠した個人データ |
クラウドに出せない機密データを扱う際は、別記事「クラウドに出せないデータ、AIを諦めていませんか——中小企業の「ローカルLLM」という選択肢」で解説している社内完結の環境も選択肢となります。
入力してよい情報と相談先を、社内でそろえたい方へ。
AIリテラシー研修の内容を見る社内のフォルダやツールとつなぐ時の注意は?
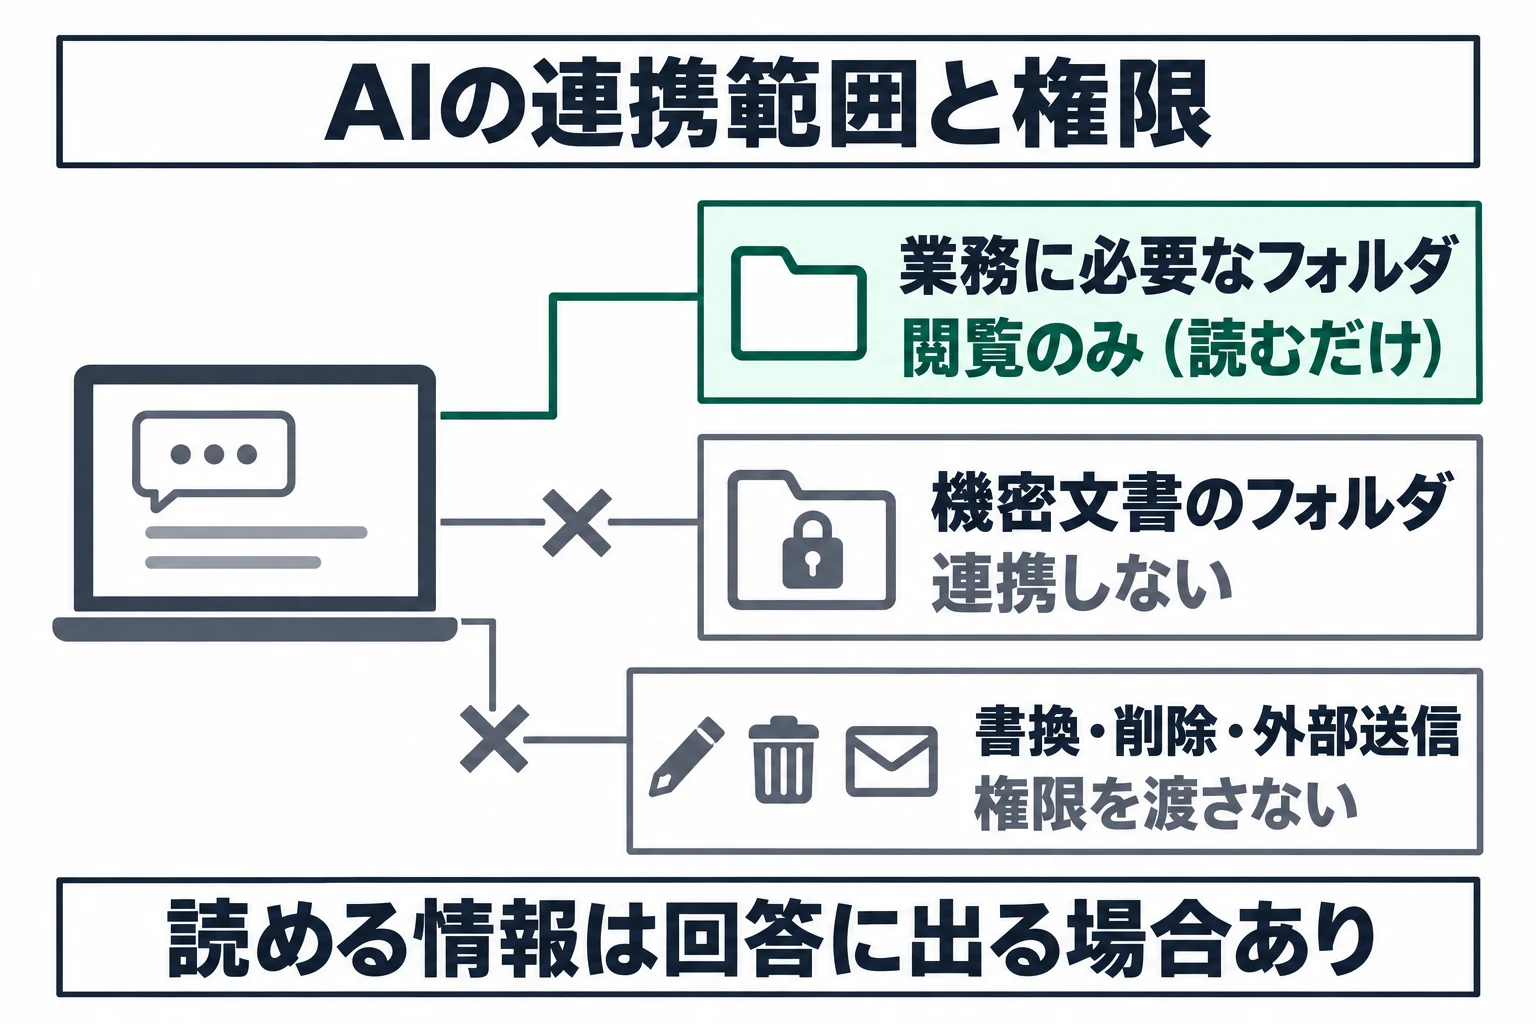
AI が読める範囲を必要なフォルダだけにし、書き換え・削除・送信の権限は渡しません。
生成AIを社内の共有ドライブやSlack、データベースなどの外部ツールと連携させて使う場合があります。ここで最も警戒すべきは、AIに与える操作権限が広すぎることです。
OWASPの「OWASP Top 10 for LLM Applications 2026」では、AIの主要リスクとして2つの重要項目を挙げています。1つはプロンプトインジェクションで、AIが読むメールや文書の中の指示などで意図しない振る舞いになる脆弱性です(LLM01:2026)。もう1つはExcessive Agencyで、機能・権限・自律の過剰が原因となり出力に応じて損害のある動作が実行できてしまう脆弱性です(LLM03:2026)。たとえばデータを読む目的の接続なのに書き換えや削除までできる状態です。
連携時は最小権限を徹底します。読み取り専用で接続し、変更・削除・送信の権限は渡しません。機密文書のフォルダは連携から外し、実行の記録を残します。読める情報は回答に出ることがある点にも留意が必要です。
誤って個人情報を入力してしまったら?
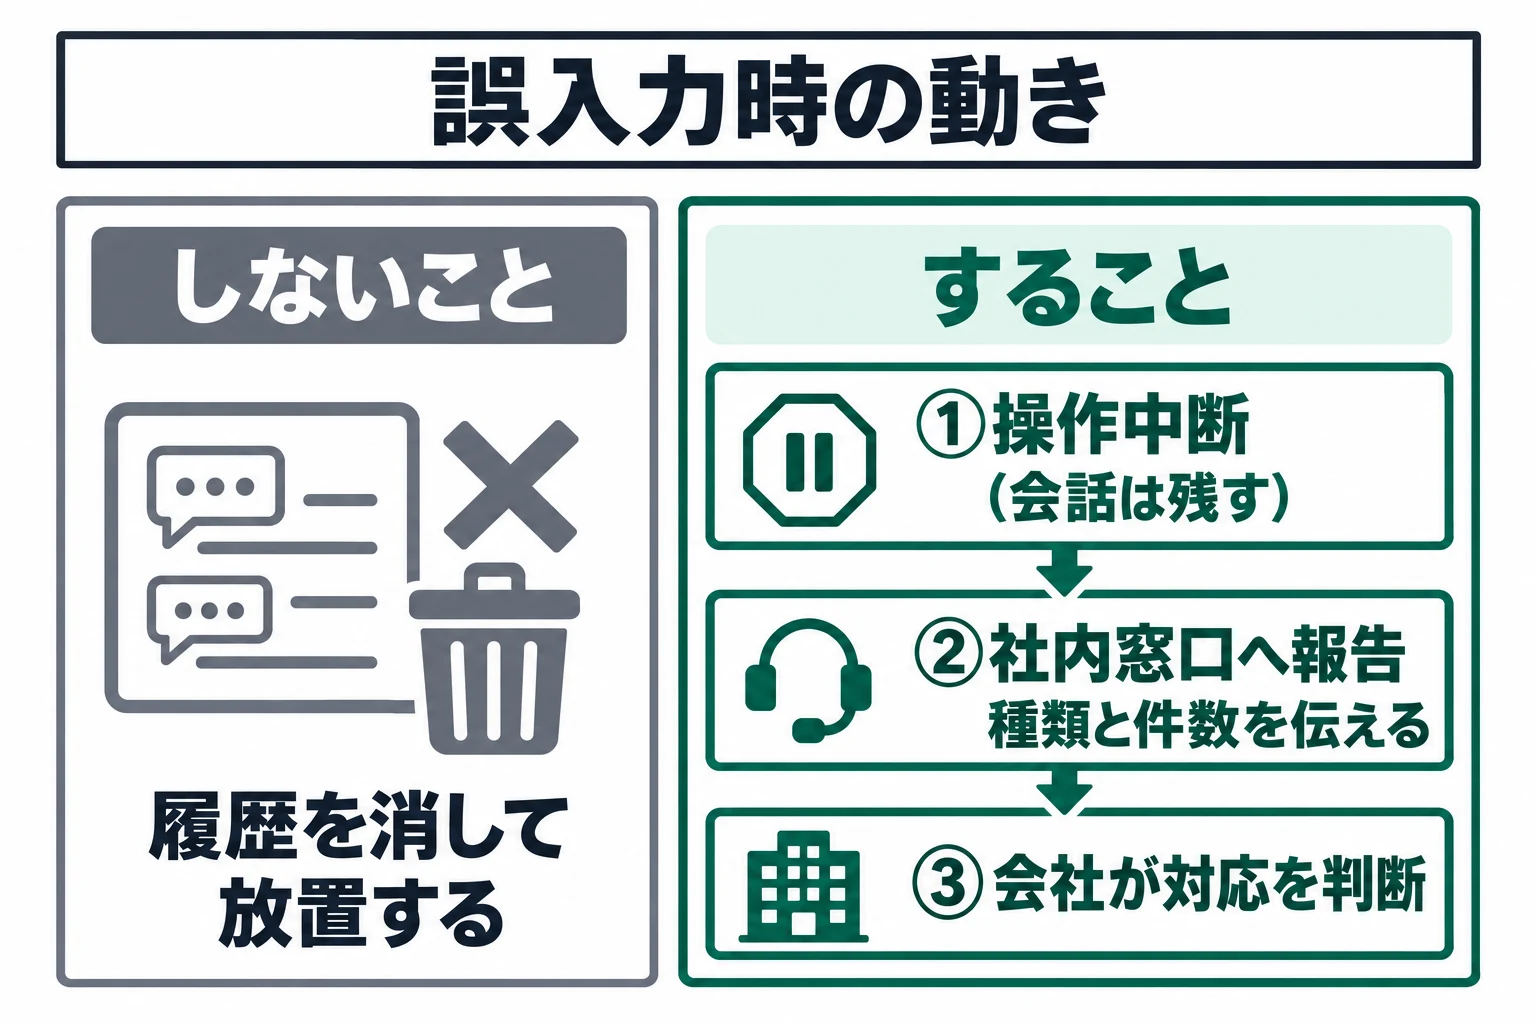
履歴を消さずに操作を止め、社内窓口に報告します。
もし顧客の個人情報や社外秘データを誤ってAIに入力してしまった場合、チャット画面の履歴を独断で削除して放置してはいけません。問題の解決にはならず、社内での状況把握が難しくなります。
社員は直ちに操作を止めます。会話は残し、どのツール・アカウントで、何時何分に、どの種類の情報を何件入れたかを中身を写さずメモします。画面撮影は会社の指示どおりに行い、メモを持って社内窓口へ報告します。報告時は個人データの中身を貼らず、種類と件数で伝えます。
報告を受けた会社は、削除要求の可否や報告・通知の要否を判断します。誤入力時は責めずに早く報告させることが、取れる対策の選択肢を多く残すことにつながります。詳しい初動や法令基準は、別記事「情報漏えい対策を中小企業で始める|経営者・総務が決める社内ルール」をご参照ください。
社内ルールは、いつ見直す?
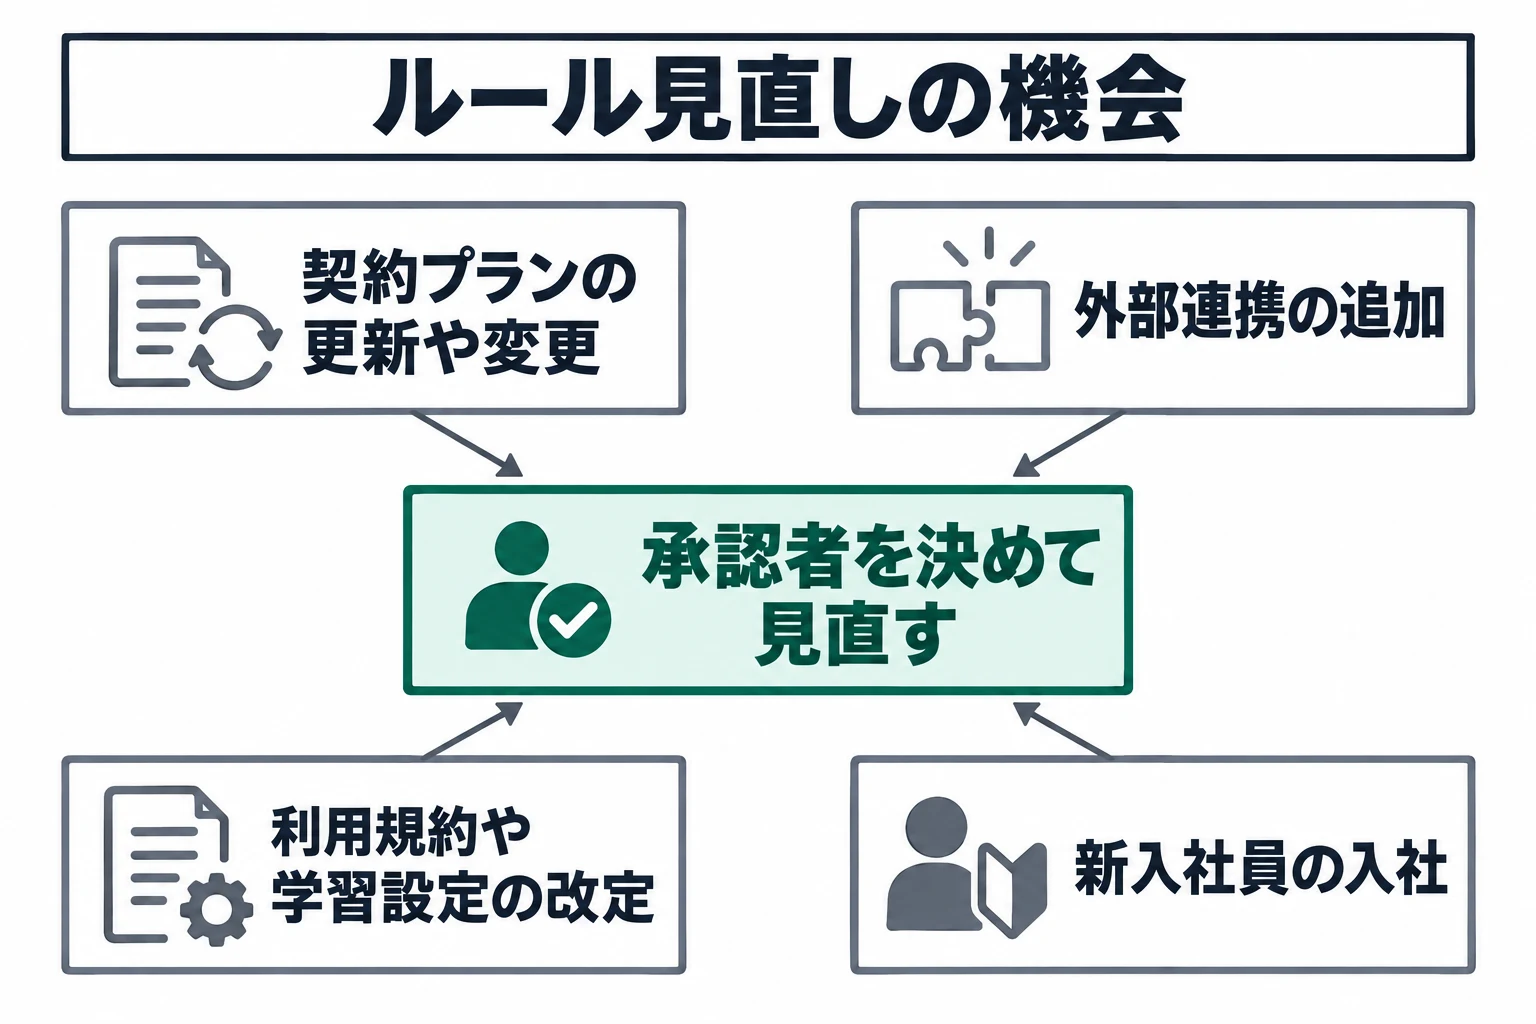
承認する人を決め、契約・連携・規約が変わった時と新しい人が入った時に見直します。
生成AIのルールは作って終わりではありません。新しいツールは利用目的・入力予定情報・プランを事前に申請し、総務責任者が承認する手続きを設けます。また見直すきっかけとして次の4つを定めます。
- 契約プランを更新・変更したとき
- 外部連携を追加したとき
- 利用規約や学習設定が改定されたとき
- 新入社員が入社したとき
迷いやすい例を取り上げた勉強会や研修を定期開催し、判断基準を共有します。社員教育には入門記事「AIリテラシー入門|個人情報・学習データ・新入社員教育を安全に整える」や「AIに相談したら警察が来た——"素のAI"に会社や家庭の文脈が入っていない、という問題」も参考になります(なお入門記事のサービスの条件は2026年5月時点の記述であり、業務のアカウントの決め方はこの記事を優先します)。
よくある質問
有料プランなら、業務の情報を入力してもいいですか?
有料かどうかでは決まりません。会社が管理できるアカウントかと、学習・保存・共有・外部連携の条件を確かめて決めます。くわしくは「有料プランなら、業務の情報を入れても大丈夫?」へ。
生成AIに入れてはいけない情報は?
標準ルールの例では、顧客の個人データ、社員の個人情報、取引先の機密情報、パスワードやAPIキーなどの認証情報は入れません。くわしくは「どんな情報なら、生成AIに入れてよい?」へ。
間違えて個人情報を入力したら?
チャット履歴を消さずに操作を止め、どのツールにどの種類の情報を何件入れたかを社内窓口に知らせます。くわしくは「誤って個人情報を入力してしまったら?」へ。
社内ルールを配るだけでなく、現場で迷う場面まで共有したい方へ。
AIリテラシー研修の内容を見る
出典・参考資料
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(2023年6月2日付) https://www.ppc.go.jp/files/pdf/230602_kouhou_houdou.pdf (確認日: 2026年9月30日)
- Anthropic「Is my data used for model training?」(個人向け製品の説明・2026年3月16日付) https://privacy.claude.com/en/articles/10023580-is-my-data-used-for-model-training (確認日: 2026年9月30日)
- Anthropic「Is my data used for model training?」(商用製品の説明・2026年8月18日付) https://privacy.claude.com/en/articles/7996868-is-my-data-used-for-model-training (確認日: 2026年9月30日)
- OWASP「OWASP Top 10 for LLM Applications 2026: LLM01 Prompt Injection」 https://raw.githubusercontent.com/GenAI-Security-Project/GenAI-LLM-Top10/main/2026/final/LLM01_PromptInjection.md (確認日: 2026年9月30日)
- OWASP「OWASP Top 10 for LLM Applications 2026: LLM03 Excessive Agency」 https://raw.githubusercontent.com/GenAI-Security-Project/GenAI-LLM-Top10/main/2026/final/LLM03_ExcessiveAgency.md (確認日: 2026年9月30日)
- 独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026(組織編)」(2026年1月29日公開) https://www.ipa.go.jp/pressrelease/2025/press20260129.html (確認日: 2026年9月30日)
 03
 01
 04