サムネイルの人物画像は、代表の写真をもとに生成AIで作成しています
情報流出への備えは、社員に「気をつけて」と呼びかけるだけでは定着しません。平時から責任者や報告窓口を決める会社側の対応と、怪しい連絡を開かない社員側の行動基準を分けることが基本です。
両者の役割を事前に整理しておくことで、取引先での流出発表や自社でのトラブル発生時にも、初動の混乱を防げます。
この記事では、公式発表の読み方から社内周知、自社で疑ったときの初動や報告の判断基準までを順番に解説します。
 株式会社FlatWorks 代表取締役社長 川満 友樹
目次
情報流出への備えは、何から始めればいい?
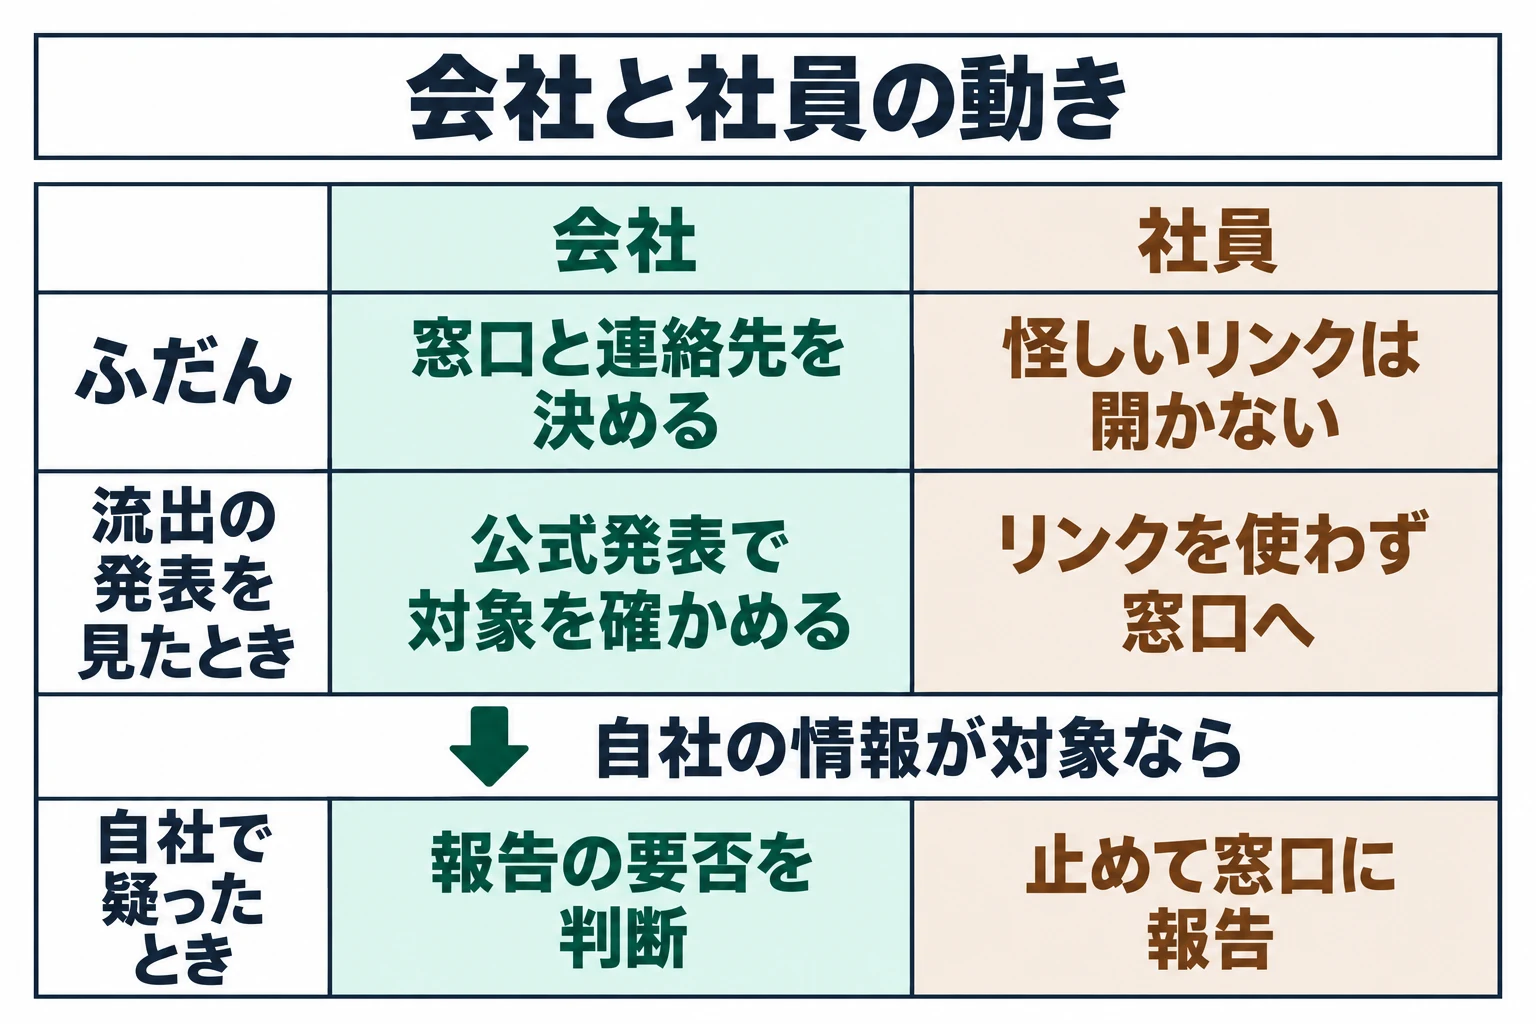
会社が決めること(責任者・社内窓口・連絡経路)と、社員がとる行動を分けておくことから始めます。
情報流出のニュースを見るたびに、社員へ「不審なメールに気をつけて」と一斉メールを送るだけで終わっていないでしょうか。注意を呼びかけるだけでは、現場の社員は何を基準に判断し、どこへ連絡すべきか分かりません。
備えの実務は、会社の決定と社員の行動を明確に分けることから始まります。会社側は判断責任者、社内窓口、外部の専門家への連絡経路を平時から決めておきます。社員側には、不審な連絡を開かないことや、異変時に操作を止めて窓口へ報告する行動基準を徹底します。
警察庁の「令和8年版警察白書」第3章(図表3-5)によると、令和7年に都道府県警察から報告されたランサムウェア(データを暗号化して使えなくし復旧と引き換えに金銭を要求する悪意あるプログラム)被害226件(企業・団体等)のうち、中小企業が143件(63.3%)を占めています。規模を問わず被害が発生しています。
取引先や利用先が流出を発表したら、何を確かめる?
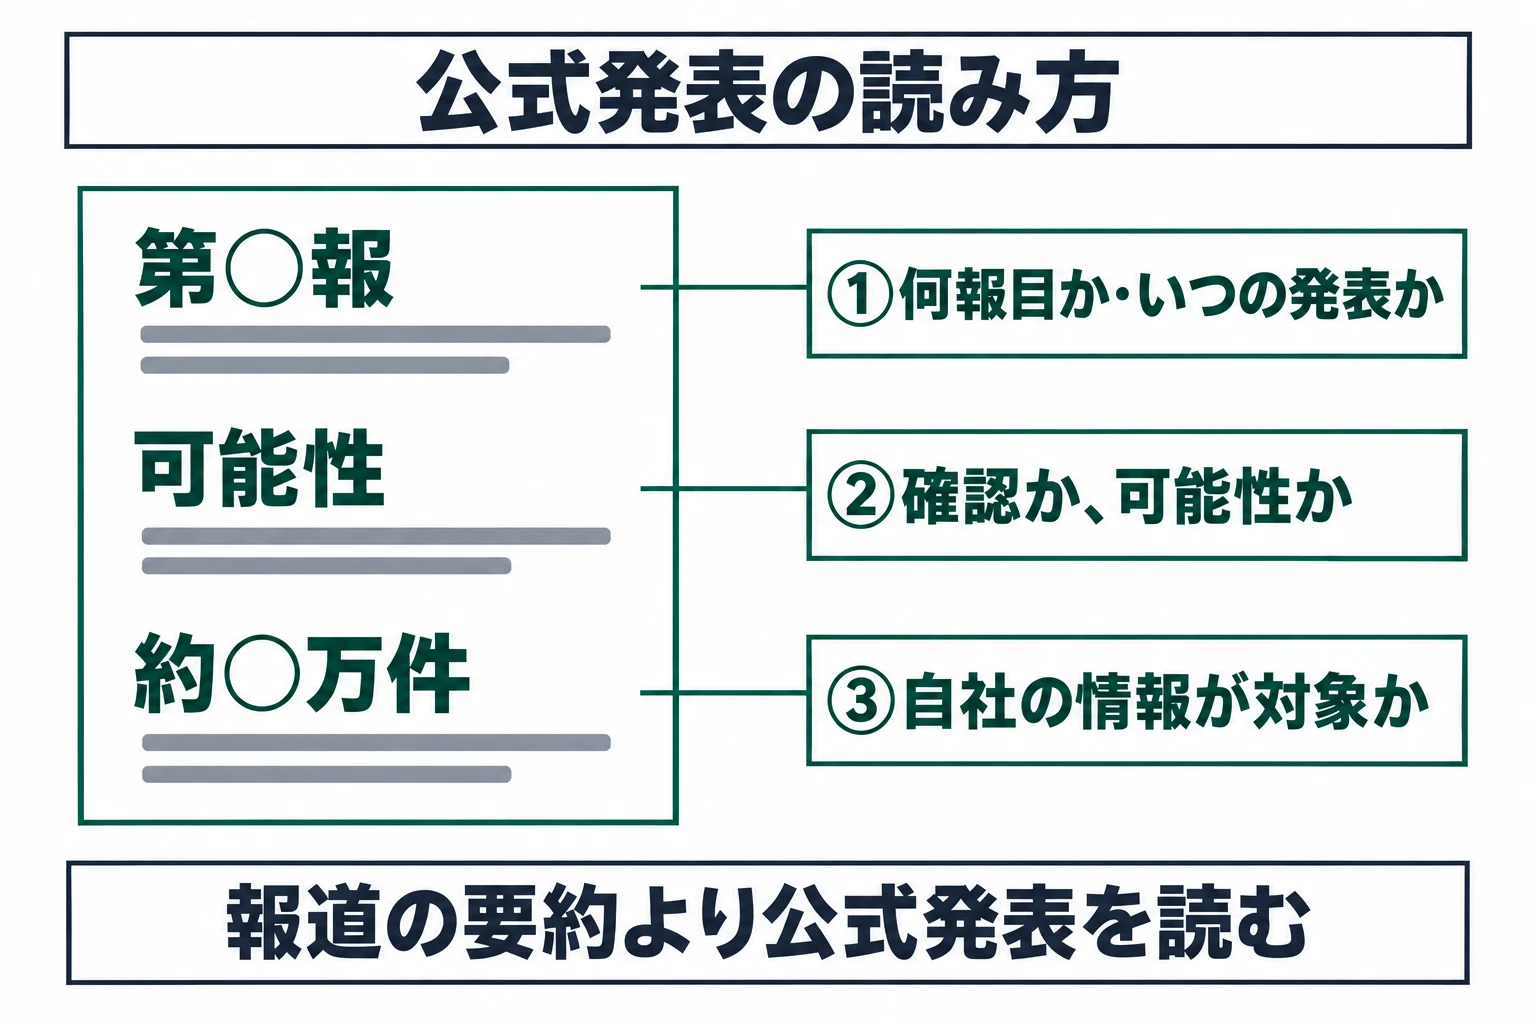
報道より先に公式発表を開き、何報目か・「確認」か「可能性」か・自社の情報が対象かを読みます。
利用先や取引先で不正アクセスが発生した際、報道やSNSの要約だけで判断してはいけません。発表元の公式発表を直接開き、発表日と何報目か、「確認」か「可能性」かの限定語、自社の預けた情報が対象に含まれるかの3点を読み取ります。
タイムズカーの発表では、2026年9月28日の第2報で漏えいしたアカウント数を「約660万件」と公表し、翌9月29日の第3報では「運転免許証画像等の本人確認書類が漏えいしたアカウント数は、約160万件であることを確認しました」と発表しました。第2報と第3報では数えている対象が異なります。
またデジタル庁の2026年9月11日の発表では、約24.6万件の個人情報が漏えいした「可能性」があり、一般の国民の個人情報は含まれていないことを確認したと公表されました。Q&A(9月12日最終更新)は業務に携わった企業の従業員等の氏名なども対象に挙げています。自社の情報が含まれていたら自社での漏えい疑いと同様の対応へ進みます。
社員には、何をどう伝えればいい?
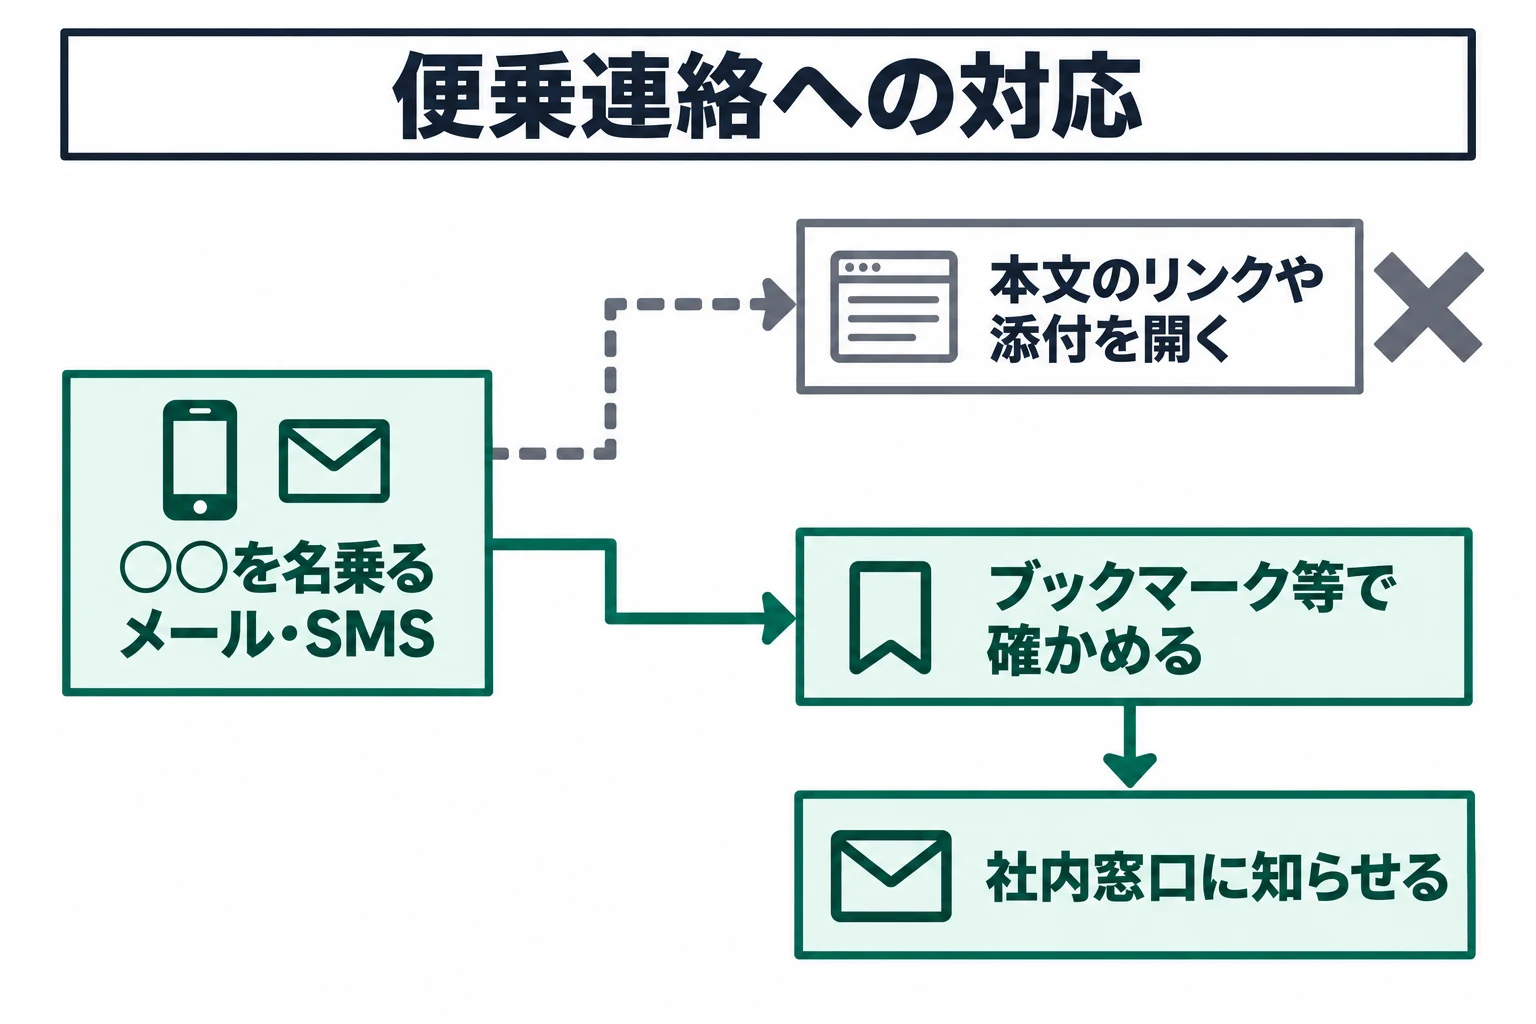
便乗の連絡への注意、確かめ方、相談先の 3 つをそろえて伝えます。
流出発表の後は、その会社を名乗る便乗の連絡に注意が必要です。タイムズカー第3報(2026年9月29日)やデジタル庁の発表(2026年9月11日)でも、当社を装ったメール・SMS・電話等やフィッシング(実在のサービスや企業を装った偽メールやSMS等で偽サイトへ誘導しID・パスワード等を盗み取る手口)への注意を呼びかけています。
IPA(2025年8月28日公開)は、フィッシングサイトに入力してしまった場合の対処として、同じパスワードを他サービスでも使っている場合は速やかに変更するよう呼びかけています。変更は届いたメールのリンクではなく、公式サイトのブックマークや社内で決めた経路から行います。
社内への周知文の例
件名: 【注意喚起】○○社の流出発表に伴う便乗連絡への警戒について
利用中の○○社より情報流出の発表がありました。同社を装う不審なメールやSMSのリンク・添付は開かないでください。ログイン確認は正規のブックマークから行い、他サービスで同じパスワードを使っている場合は変更をお願いします。不審な連絡が届いたら社内窓口(内線○○)へお知らせください。
このように注意喚起、確認方法、相談先の3点をそろえて案内します。
「気をつけて」だけで終わらせず、社内の判断基準をそろえたい方へ。
情報流出への備えを扱う研修を見る自社で漏えいを疑ったら、社員はまず何をする?
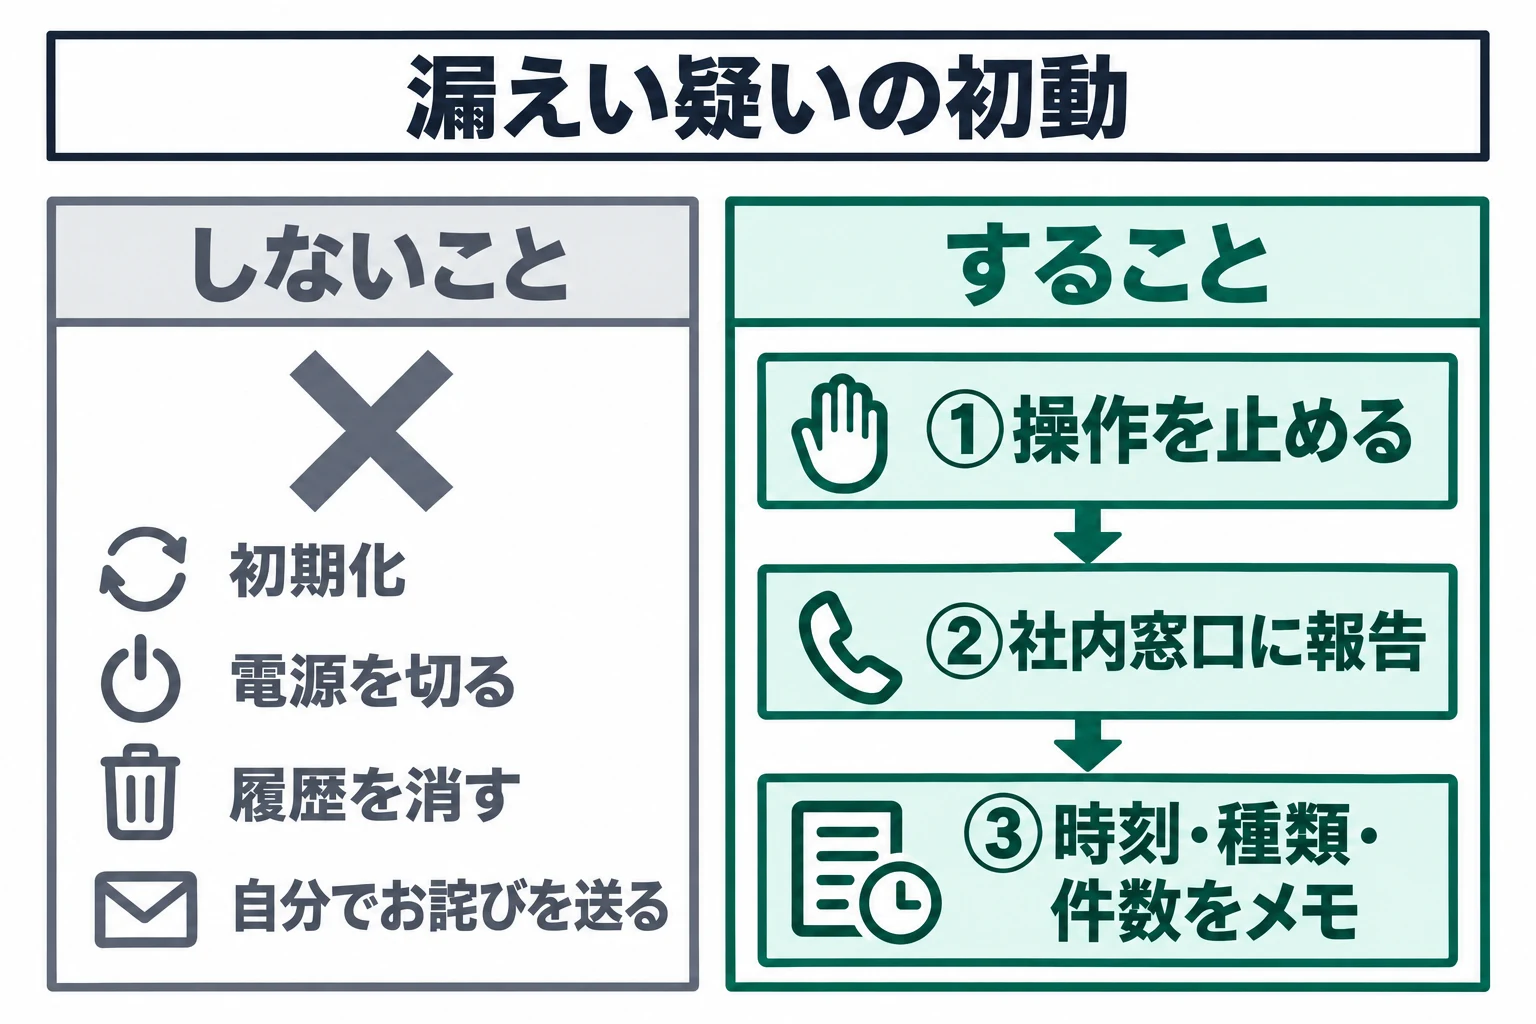
操作を止めて、社内窓口に報告します。初期化や履歴の削除はしません。
パソコンの感染警告やメール誤送信などの異常に気づいた際、独断での初期化やブラウザ履歴・ログの消去は避けます。証拠が失われ、原因究明や被害範囲の特定が難しくなります。また調査に必要なログ等が消失する場合もあるので電源は落としません。個人でのお詫び送信も行わず、外への説明は社内で事実をそろえて会社が判断します。
社員は直ちに操作を止め、社内窓口へ報告します。感染の疑い時は会社が定めた隔離手順(LANケーブルを抜く、無線をオフにする。電源は落とさない)に従います。気づいた時刻、情報の種類、件数の見込みをメモしますが、個人データの中身は写さず控えます。
報告を受けた会社は、契約中のIT支援先や最寄りの警察署・サイバー犯罪相談窓口に通報・相談して対応します。なお、この記事で案内している研修は事故対応の窓口ではありません。
個人情報保護委員会への報告は、人数が少なければ要らない?
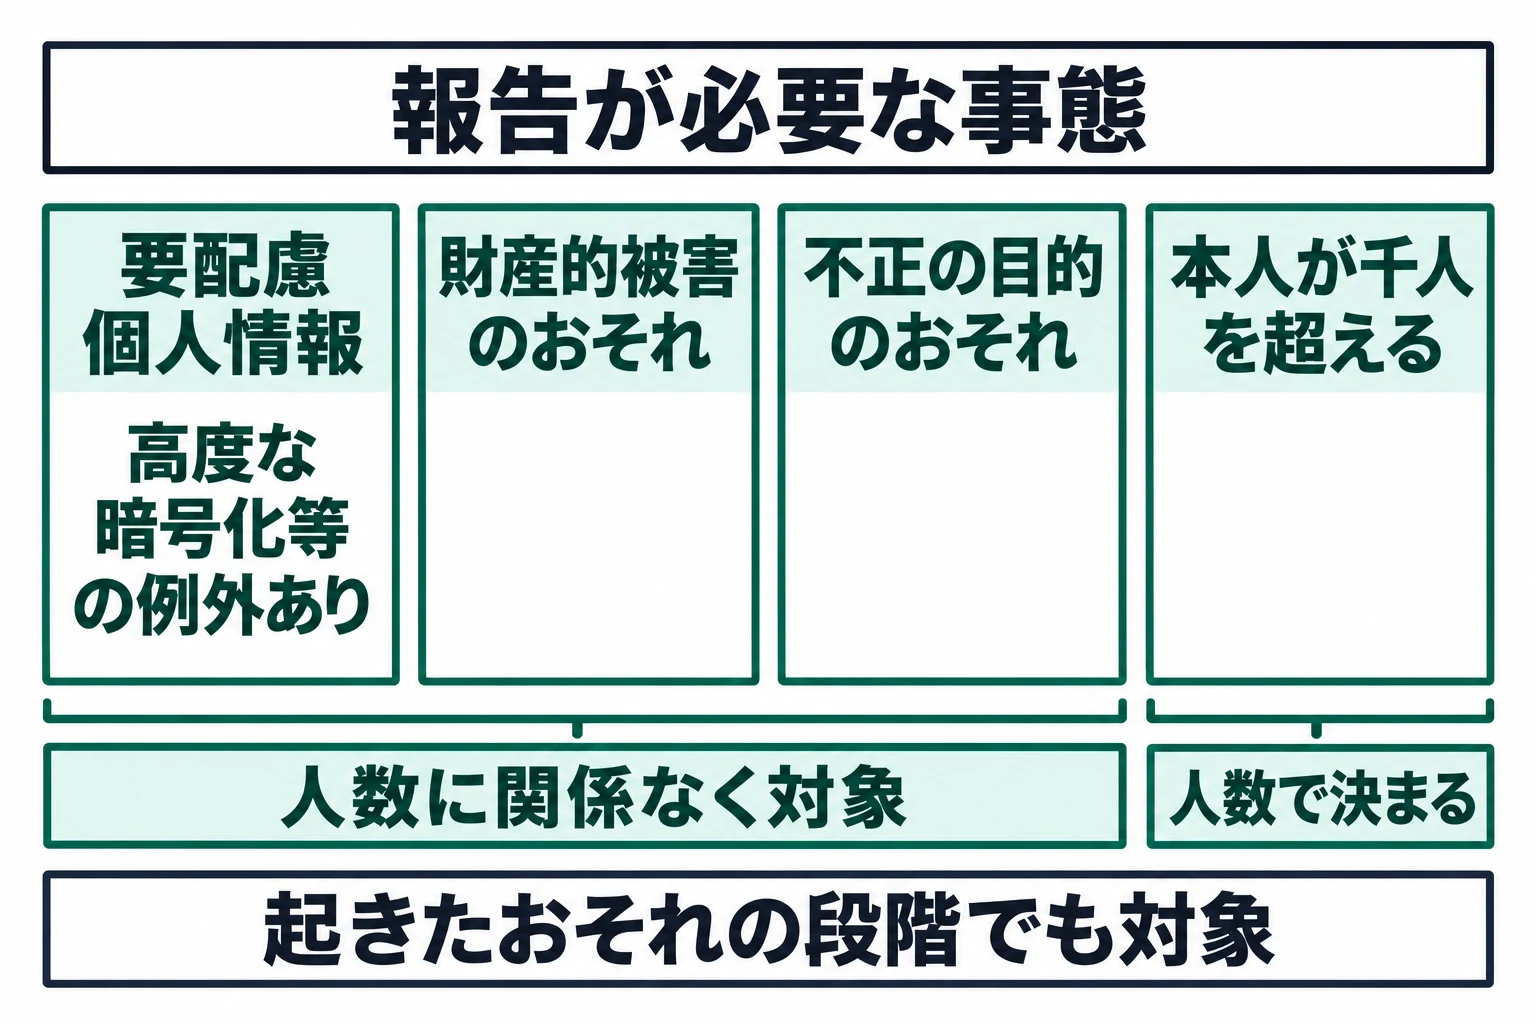
いいえ。報告が必要な事態は 4 つあり、そのうち 3 つは人数に関係なく対象です。
自社で個人データ(検索できるように整理された個人情報の集まりを構成する個人情報)の漏えい等が発生、または発生したおそれがある場合、個人情報保護委員会(業種によっては事業を所管する大臣)への報告と本人への通知が必要になることがあります。
報告が必要な事態は次の4つです。これらは「発生したおそれ」も含みます。
- 要配慮個人情報(高度な暗号化等の措置を講じたものを除く)の漏えい等
- 不正に利用されることにより財産的被害が生じるおそれがある個人データの漏えい等
- 不正の目的をもって行われたおそれがある漏えい等
- 個人データに係る本人の数が千人を超える漏えい等
社員は窓口へ速やかに報告し、種類・件数の見込み・時刻を伝えます。要否の判断は会社が専門家と行います。業務を委託している場合やクラウドを使っている場合の扱いにも決まりがあるので、早めに専門家に確かめます。
この記事は一般的な説明で、個別の法的助言や届出の代行ではありません。個別の事案が報告や本人通知の対象になるかは、早い段階で弁護士や専門の窓口へ相談してください。個人情報保護委員会への報告には事態を知ったときから数える期限があります。
決めたことを、社員が使えるようにするには?
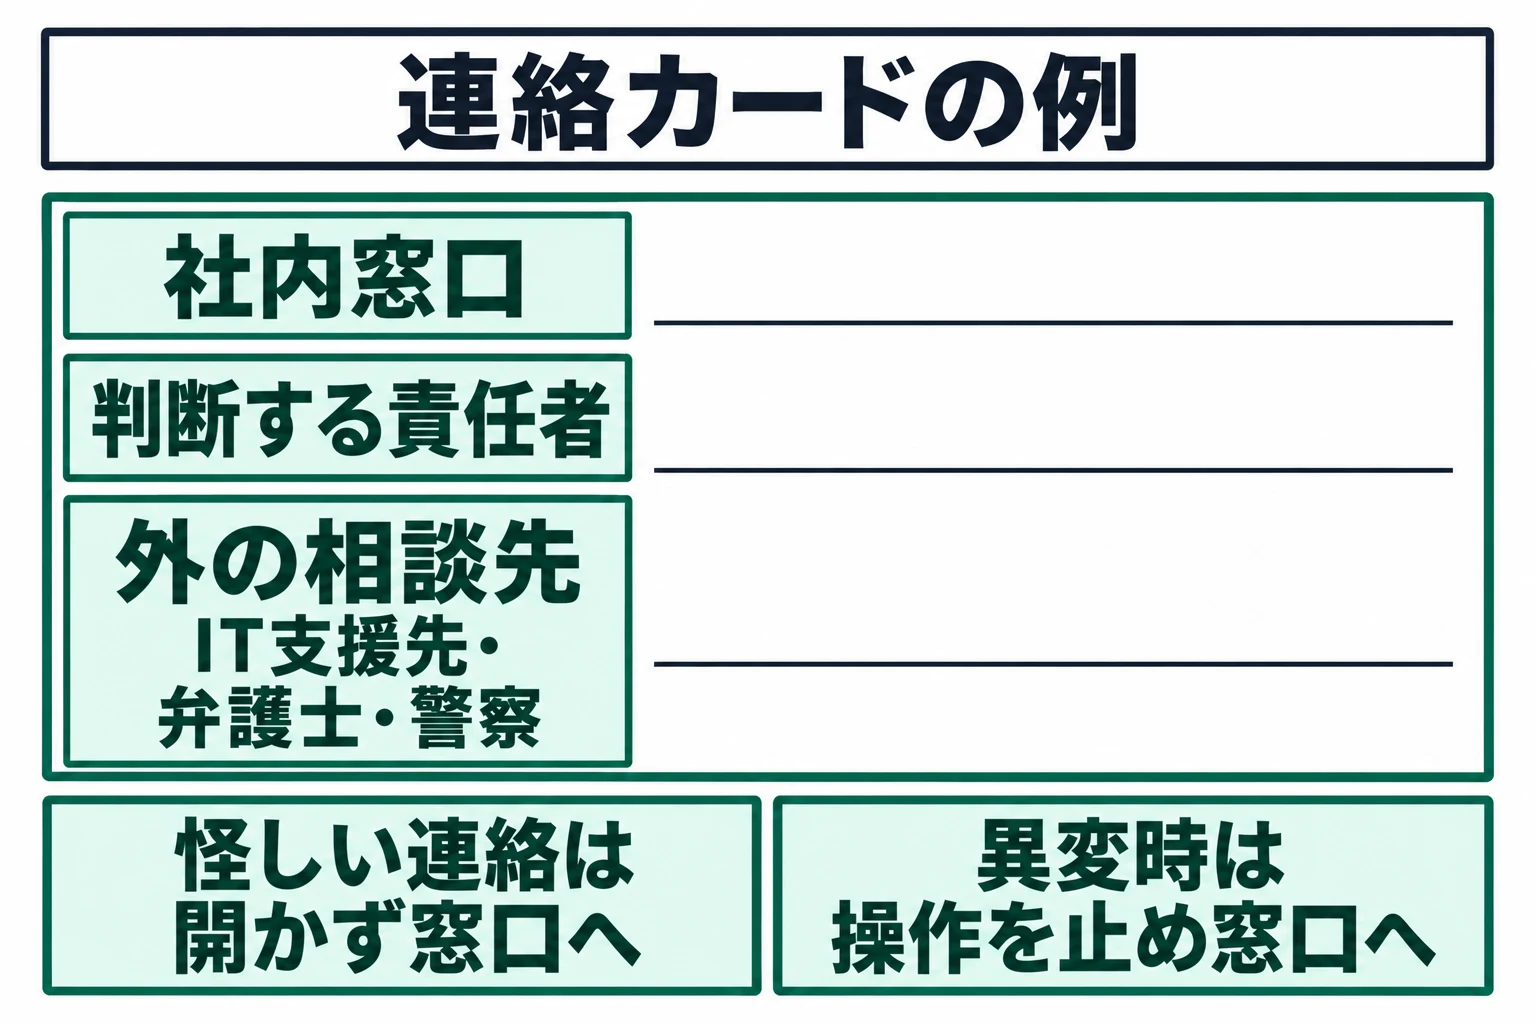
規程集にしまわず、社員が手元で見られる 1 枚にまとめます。
ルールを規程集にしまっておくだけでは現場で機能しません。社員が手元で見られる運用に落とし込みます。会社が決めることは次の5点です。
- 事故発生時の社内判断責任者と社内窓口
- 利用先企業の公式発表を確認する担当部署
- 外部の連携先(IT支援先、弁護士、警察)
- 端末をネットワークから外す隔離手順と指示者
- ソフトウェアやサービスのサポート期限を確認する担当者
長く動くシステムでは部品の期限確認も大切です。2026年9月30日に開いたタイムズカーのサイトのHTML(画面に出ない部分)にSeasarプロジェクトのプロダクト「Teeda」の名前がありました(名前だけで保守状況は不明です)。Seasarは一部を除くメンテナンスとサポートを2016年9月26日で終えると告知し、Teedaは例外に入っていません。公式発表は原因を調査中としてソフトウェアには触れておらず、この記事も原因とするものではなく関係があるかも分かっていません。自社も使っている部品のサポート期限を一覧にして確認しておきます。
生成AIの利用ルールについては別記事「生成AIの情報漏えいを防ぐ社内ルール|入力・共有・外部連携の決め方」で解説しています。
よくある質問
取引先の情報流出を知ったら、まず何をしますか?
公式発表で何報目か、確認か可能性か、自社の情報が対象かを確かめ、社員には届いたリンクを使わず社内窓口へ相談するよう伝えます。くわしくは「取引先や利用先が流出を発表したら、何を確かめる?」へ。
漏えいした人数が少なければ、報告しなくてよいですか?
人数だけでは決められません。報告が必要な事態には、要配慮個人情報(高度な暗号化などの例外あり)、財産的被害のおそれ、不正の目的のおそれなど、人数に関係なく当てはまる類型があります。くわしくは「個人情報保護委員会への報告は、人数が少なければ要らない?」へ。
社員が誤送信やウイルス感染に気づいたら、どうしますか?
操作を止め、初期化や履歴の削除はせずに社内窓口へ報告します。時刻や情報の種類をメモして会社の判断を仰ぎます。くわしくは「自社で漏えいを疑ったら、社員はまず何をする?」へ。
会社の決めごとを、社員が使えるルールにするところから。研修の内容を確認できます。
AIリテラシー研修の内容を見る
出典・参考資料
- タイムズカー「「タイムズカーWebサイト」への不正アクセスに関する調査結果および今後の対応について(第2報)」(2026年9月28日付) https://share.timescar.jp/news/2026/0928/1815.html (確認日: 2026年9月30日)
- タイムズカー「「タイムズカーWebサイト」への不正アクセスに関する調査結果および今後の対応について(第3報)」(2026年9月29日付) https://share.timescar.jp/news/2026/0929/1816.html (確認日: 2026年9月30日)
- デジタル庁「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」(2026年9月11日付) https://www.digital.go.jp/news/2026-0911-01 (確認日: 2026年9月30日)
- デジタル庁「「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」に関するQ&A」(2026年9月12日最終更新) https://www.digital.go.jp/press/5fc99139-a4e2-4b7b-8b0c-d475e926143f (確認日: 2026年9月30日)
- 独立行政法人情報処理推進機構(IPA)「インターネットサービスへの不正ログインによる被害が増加中」(2025年8月28日公開) https://www.ipa.go.jp/security/anshin/attention/2025/mgdayori20250828.html (確認日: 2026年9月30日)
- 警察庁「令和8年版警察白書」第3章 https://www.npa.go.jp/publications/whitepaper/r08/pdf/06_dai3sho.pdf (確認日: 2026年9月30日)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」 https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/ (確認日: 2026年9月30日)
- 個人情報保護委員会「Q&A」 https://www.ppc.go.jp/personalinfo/faq/APPI_QA/ (確認日: 2026年9月30日)
- 警察庁「ランサムウェア被害防止対策」 https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html (確認日: 2026年9月30日)
- Seasarプロジェクト「EOLについて」 https://www.seasar.org/index.html (確認日: 2026年9月30日)
- タイムズカー トップページ(2026年9月30日に開いたページのHTML) https://share.timescar.jp/ (確認日: 2026年9月30日)
 03
 01
 04